


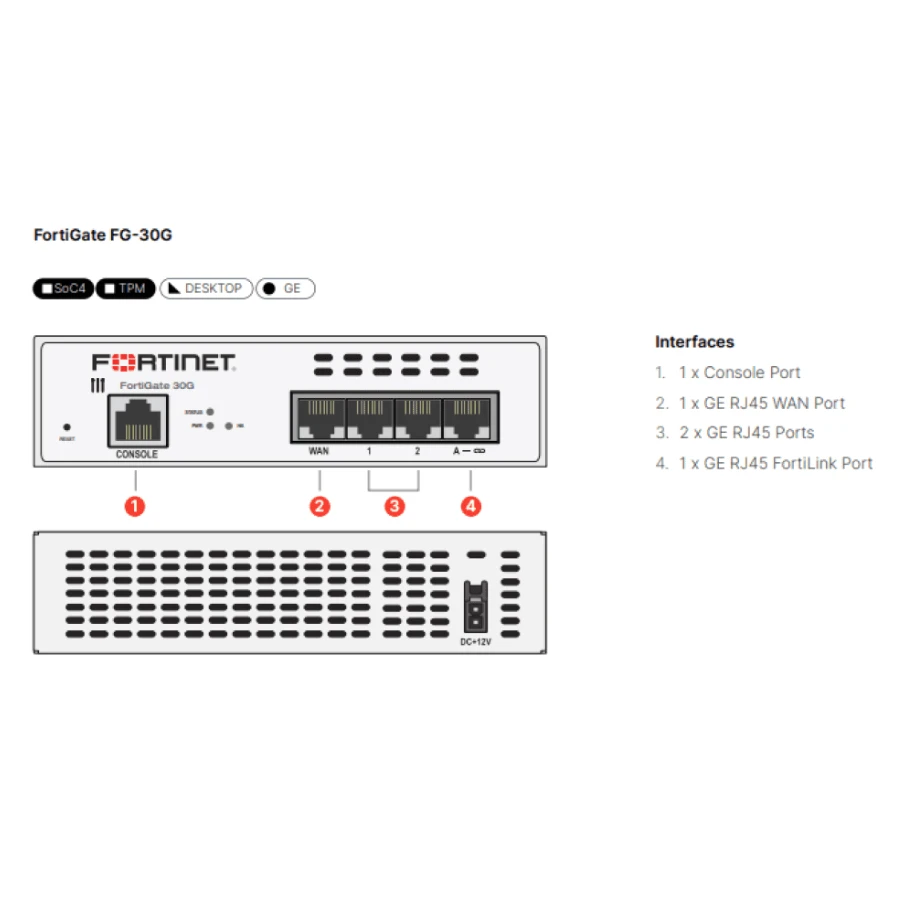


AITI Tech Limited est l'un des principaux fabricants et fournisseurs de pare-feu Fortigate 30 G de nouvelle génération-. Avec plus de 20 ans d'expérience, nous vous invitons chaleureusement à acheter en gros un pare-feu de nouvelle génération Fortigate 30g bon marché en stock ici dans notre usine. Tous nos produits sont de haute qualité et à bas prix. Contactez-nous pour la liste de prix.
Positionnement du produit
Le FortiGate 30G est une passerelle de sécurité légère-hautes performances-conçue par Fortinet pour les succursales d'entreprises distribuées, les petits sites de bureaux et les scénarios de travail à distance. Alimenté par les puces de sécurité ASIC développées en interne par Fortinet et par le système d'exploitation unifié FortiOS, il intègre profondément le transfert de réseau et la protection de sécurité, offrant des fonctionnalités tout-en-un « sécurité + mise en réseau » dans un format compact. Il s'agit du choix idéal-rentable pour les sites de petite et moyenne taille- souhaitant créer une base de sécurité fiable.


Configuration des ports matériels
1 x interface de gestion de console RJ45, prenant en charge le débogage du port série local et la configuration initiale du périphérique
4 ports Ethernet Gigabit RJ45, pouvant être directement connectés à des commutateurs internes haut débit ou à des liens d'interconnexion VPN
Les modèles dérivés sélectionnés sont dotés d'interfaces étendues supplémentaires pour répondre aux exigences d'accès de différents scénarios.
Technologies de base mises en œuvre
- Équipé de l'architecture SPU (Security Processing Unit) propriétaire de Fortinet, avec une accélération matérielle du CP (Content Processor) et du NP (Network Processor) pour réduire considérablement la charge du processeur à usage général, permettant ainsi une inspection approfondie du trafic chiffré SSL et évitant une dégradation significative des performances après l'activation des fonctionnalités de sécurité.
- Capacité SD-WAN native prête à l'emploi, prenant en charge la sélection intelligente de chemins de liaisons multiples{{1}et la surveillance-en temps réel de l'état des liaisons sans licences payantes supplémentaires. Il planifie automatiquement le trafic professionnel critique vers le lien optimal pour améliorer l'expérience d'accès entre sites-.
- Prise en charge complète- du routage dynamique avancé, des fonctions VPN IPsec et VPN SSL, qui peuvent établir rapidement des tunnels sécurisés cryptés avec les centres de données du siège social et d'autres succursales pour réaliser une interconnexion sécurisée des ressources intranet-régionales.
- Compatible avec l'outil de migration de configuration FortiConverter, qui peut importer en un clic les configurations de base de pare-feu tiers existants-, raccourcissant ainsi considérablement le cycle de déploiement des nouveaux appareils et réduisant la charge de travail du personnel d'exploitation et de maintenance.
- Entièrement intégré à l'architecture de sécurité unifiée Fortinet Security Fabric, se connectant de manière transparente à la plate-forme de gestion centralisée FortiManager pour obtenir une distribution unifiée des politiques et une visibilité globale de l'état des appareils sur plusieurs appliances.
Fonctionnalités de sécurité de base
- Un-système de prévention des intrusions (IPS) intégré peut identifier et bloquer des milliers d'attaques de vulnérabilité, de vers et de comportements d'intrusion réseau connus en temps réel, couvrant ainsi les menaces courantes-de la couche applicative.
- Intégré aux services mondiaux de renseignement sur les menaces de FortiGuard, exploitant un moteur de détection des menaces alimenté par l'IA-pour synchroniser automatiquement les dernières bases de données virales et bibliothèques de signatures de menaces, offrant ainsi-une défense en temps réel contre les ransomwares, les logiciels malveillants et les attaques de vulnérabilité Zero-day.
- Prend en charge l'inspection approfondie bidirectionnelle des paquets, en effectuant une analyse-dimensionnelle du contenu sur le trafic chiffré et non chiffré afin d'identifier et de bloquer les activités malveillantes cachées dans le trafic HTTPS.
- Moteur antivirus intégré-qui couvre le filtrage des virus pour les protocoles courants, notamment HTTP, FTP, SMTP, POP3 et IMAP, empêchant efficacement les virus de se propager sur l'intranet via des chemins tels que les téléchargements Web et la transmission d'e-mails.
- Intégré aux fonctions de filtrage Web, de contrôle des applications et de filtrage DNS, qui peuvent contrôler avec précision les comportements d'accès au Web des employés et les autorisations d'utilisation des applications, évitant ainsi les risques de sécurité liés aux sites Web de phishing et aux applications non professionnelles.
- Prend en charge la fonctionnalité Zero Trust Network Access (ZTNA), attribuant dynamiquement des autorisations d'accès en fonction de l'identité et du contexte pour mettre en œuvre un accès sécurisé de type « moindre privilège », sans exposer les principales ressources intranet à l'Internet public.
- Livré avec un-assistant de sécurité génératif intégré qui peut effectuer automatiquement des tâches d'analyse des journaux de sécurité et de réponse aux menaces, simplifiant considérablement le processus d'exploitation et de maintenance pour les sites de petite et moyenne taille et réduisant les obstacles aux opérations de sécurité.
étiquette à chaud: renforcer 30 g de pare-feu de nouvelle-génération, renforcer 30 g de fournisseurs de pare-feu de nouvelle-génération, pare-feu de sécurité avancé


