


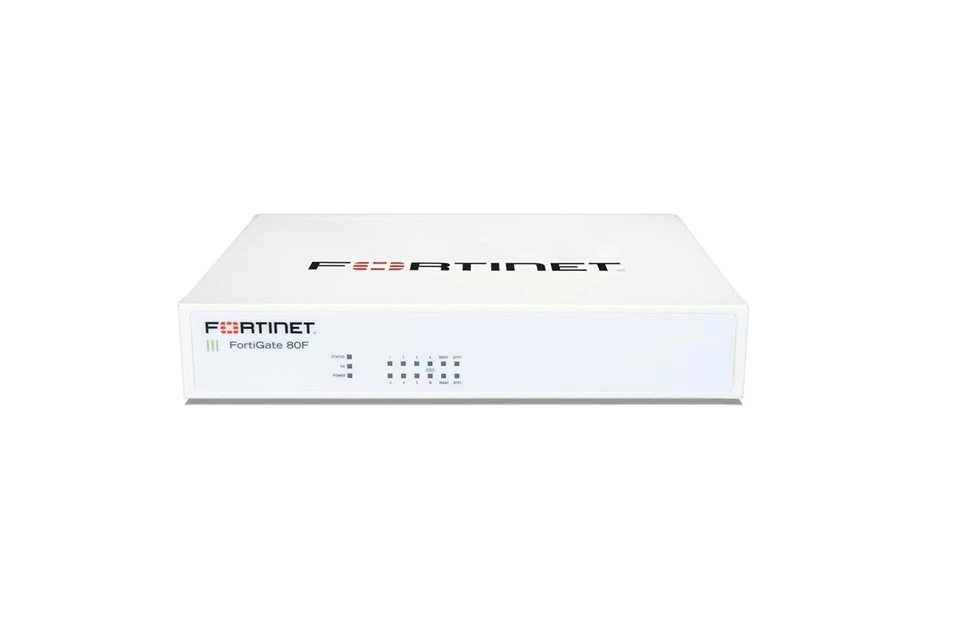

AITI Tech Limited est l'un des principaux fabricants et fournisseurs de pare-feu Fortigate 80f de nouvelle génération-. Avec plus de 20 ans d'expérience, nous vous invitons chaleureusement à acheter en gros un pare-feu Fortigate 80f de nouvelle génération - bon marché en stock ici dans notre usine. Tous nos produits sont de haute qualité et à bas prix. Contactez-nous pour la liste de prix.
Positionnement du produit
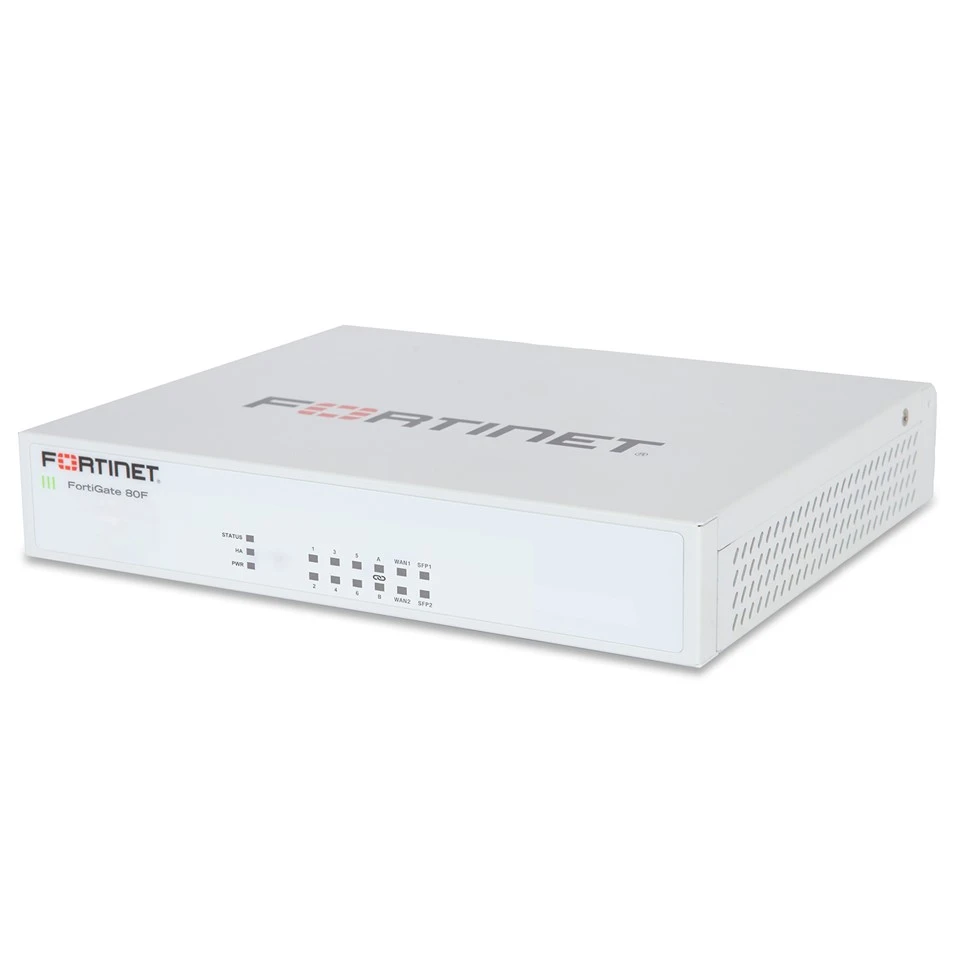
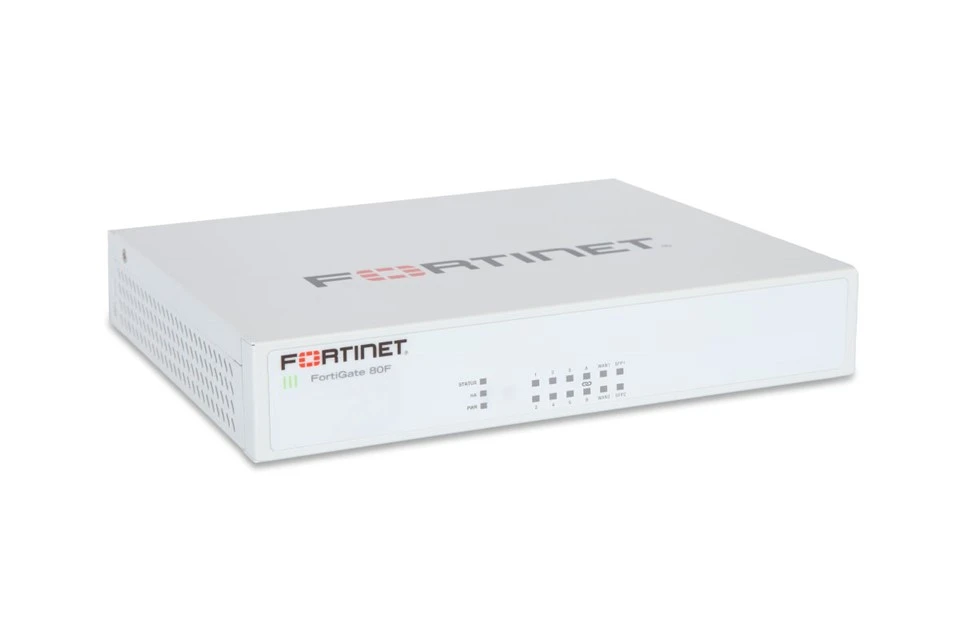
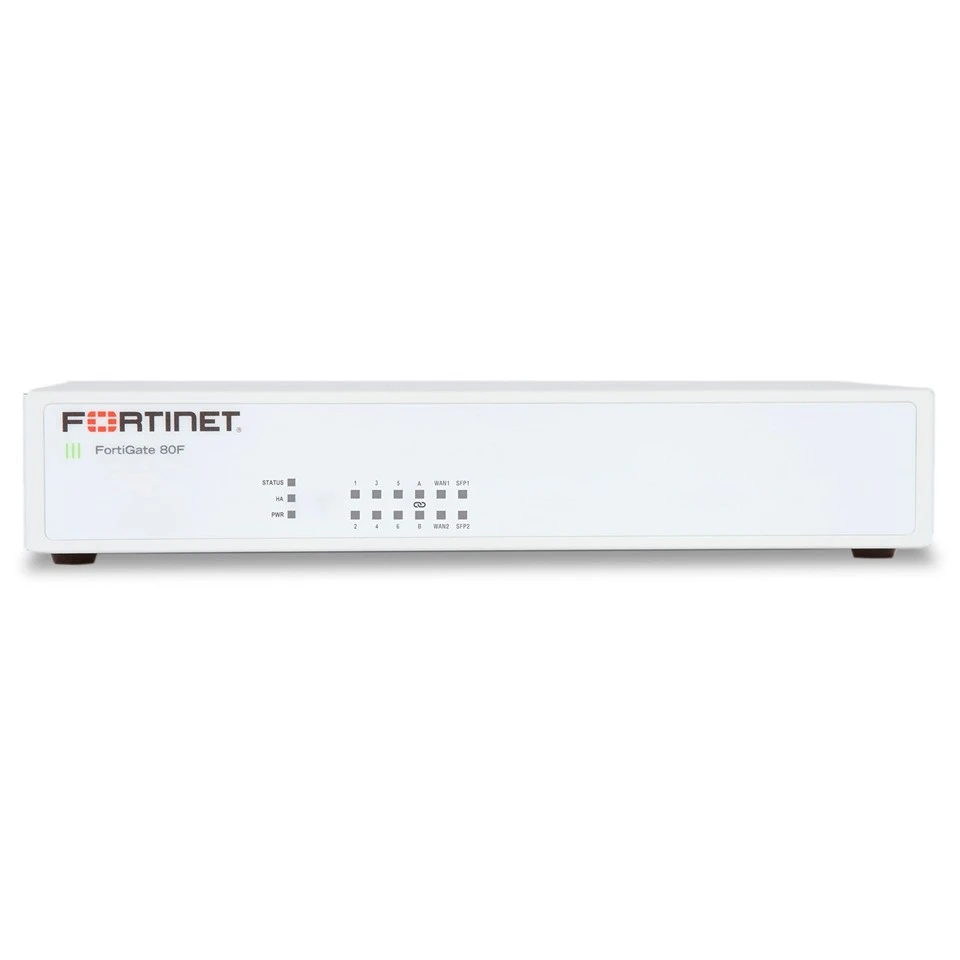
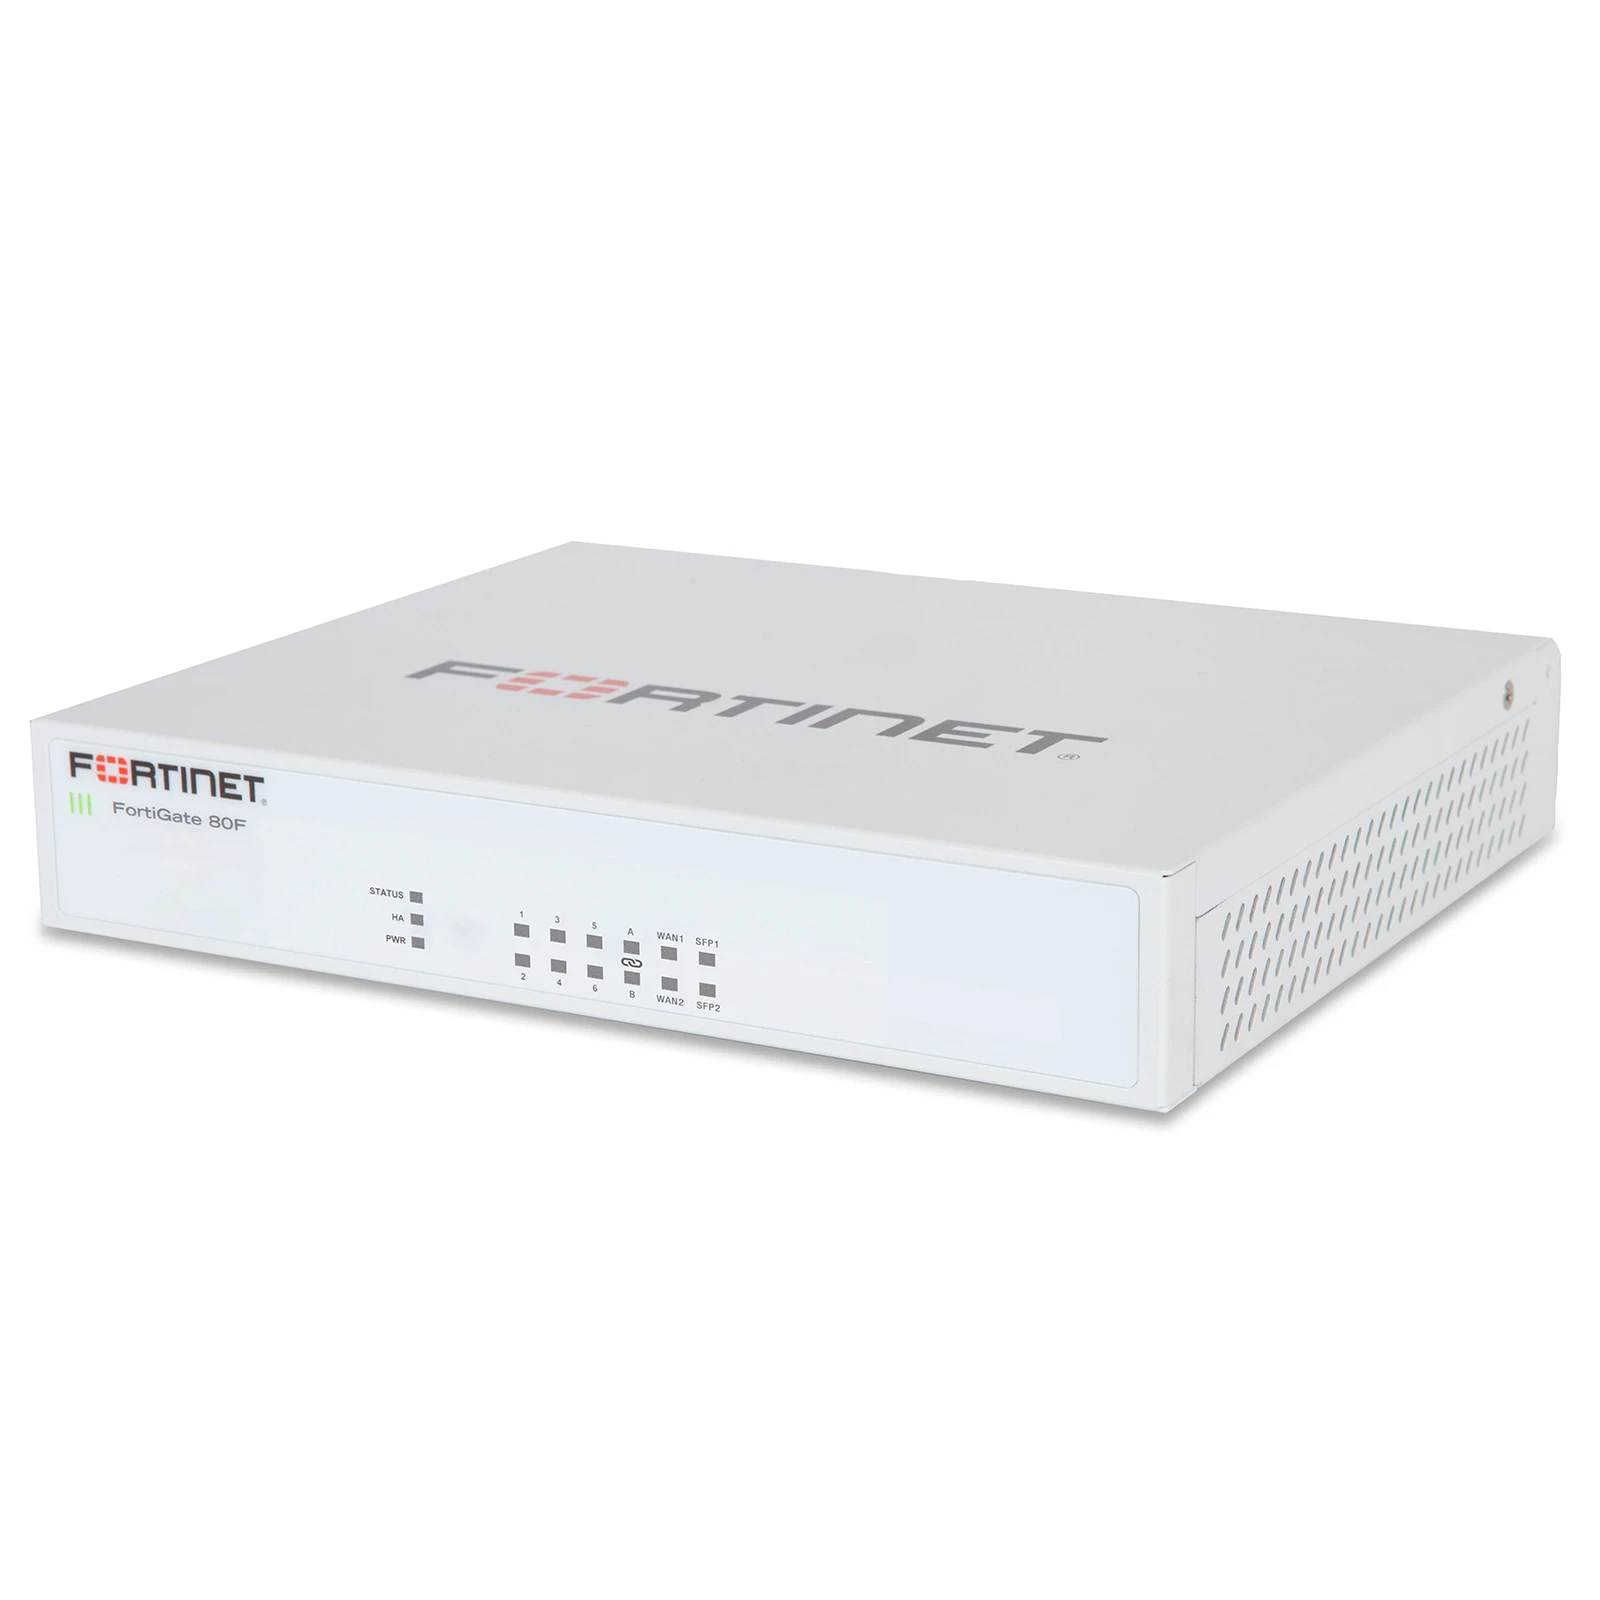
Le FortiGate 80F est une passerelle de sécurité hautes-performances-conçue par Fortinet pour les succursales principales des grandes et moyennes-entreprises, les parcs de bureaux-de taille moyenne et les clusters de travail à distance à bande passante élevée-. Alimenté par les processeurs de sécurité SPU propriétaires de 7e -génération de Fortinet et le système d'exploitation unifié FortiOS, il intègre profondément NGFW, SD-WAN natif, VPN et des capacités de gestion unifiées filaires et sans fil dans une seule appliance de bureau. Sans empilement matériel supplémentaire, il peut créer une base-tout-en-un-extrêmement fiable pour un "réseau piloté par la sécurité-pour les sites de taille moyenne-, ce qui en fait la solution de sécurité de succursale préférée par le grand public qui équilibre le transfert de bande passante élevée-et la protection de sécurité de-pile complète.


Configuration des ports matériels
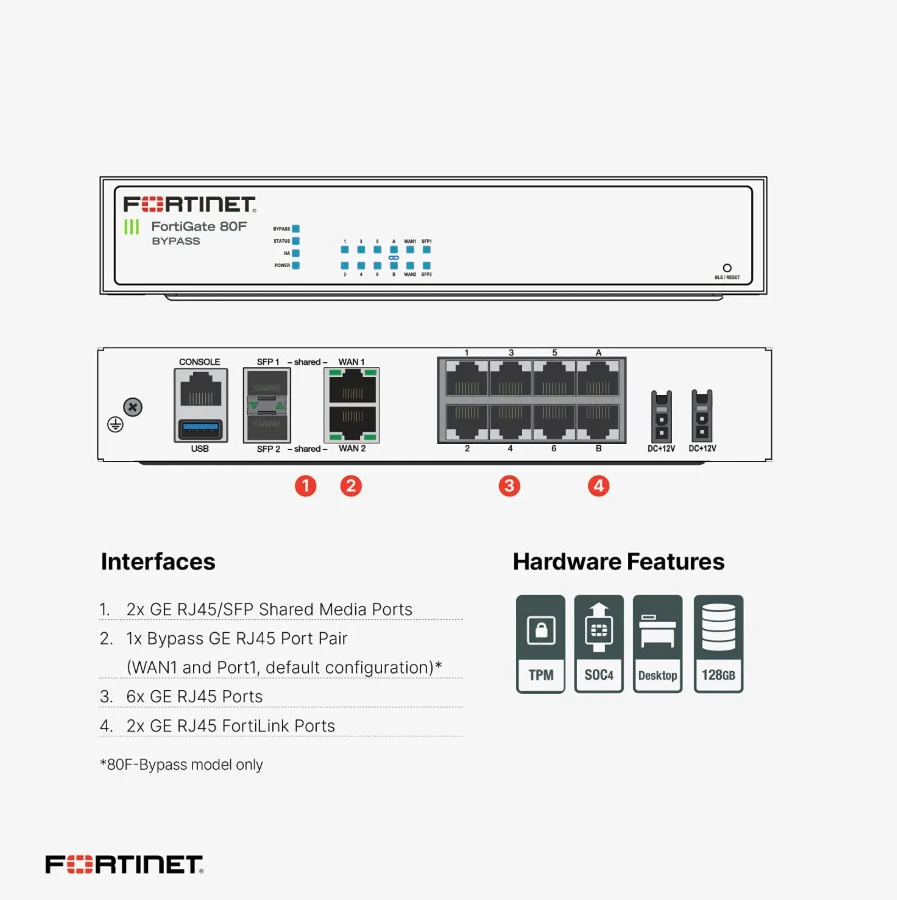
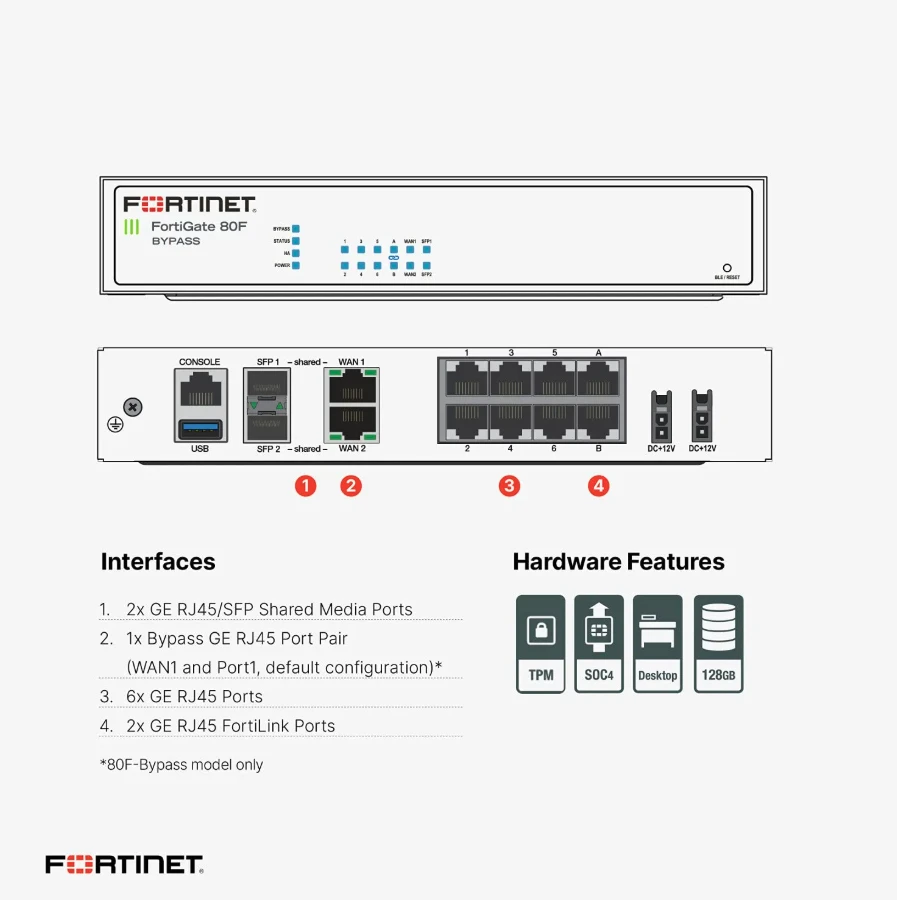
10 ports Ethernet RJ45 Gigabit, couvrant tous les scénarios d'accès filaire, y compris la connexion WAN, l'interconnexion réseau interne et la station d'accueil du serveur
2 ports fibre SFP Gigabit, prenant en charge l'accès à une liaison WAN longue-distance via fibre optique, s'adaptant aux scénarios de transmission-bande passante longue-haute distance
1 x interface USB 3.0, prenant en charge les périphériques de stockage externes pour augmenter la capacité des journaux, ou connectant des modules 4G/5G pour réaliser des liens de sauvegarde sans fil
1 x interface de gestion de console RJ45 pour le débogage du port série local, la configuration initiale de l'appareil et le dépannage
1 x interface dédiée RJ45 FortiLink, utilisée par défaut pour connecter directement les commutateurs FortiSwitch afin de réaliser une gestion unifiée de tous les appareils câblés sur le réseau
Technologies de base mises en œuvre
- Adopte l'architecture SPU (Security Processing Unit) propriétaire de 7e -génération de Fortinet, avec l'accélération matérielle du CP9 (processeur de contenu) et du NP7 (processeur réseau) pour réduire considérablement la charge du processeur à usage général-, permettant ainsi une inspection approfondie du trafic chiffré SSL/TLS 1.3. Il maintient une faible-latence et un transfert non-bloqué même lorsque toutes les fonctionnalités de sécurité complètes sont activées simultanément.
- Mesures de performances standard publiées officielles : débit de couche 4 du pare-feu de 20 Gbit/s, débit IPS de 6 Gbit/s, débit NGFW de 3 Gbit/s, débit de protection contre les menaces de 2,5 Gbit/s, débit VPN IPsec de 13 Gbit/s, prenant en charge 1 000 000 de sessions TCP simultanées et 150 000 nouvelles sessions TCP par seconde.
- Capacité SD-WAN native et transparente qui intègre de manière native toutes les fonctionnalités de sécurité NGFW dans le réseau étendu. Sans licences payantes supplémentaires, il prend en charge la sélection intelligente de chemin pour jusqu'à 16 liens et la détection de l'état des liens en temps réel{{3}, planifiant automatiquement le trafic critique tel que la vidéoconférence, les services cloud et les systèmes de bureau principaux vers le lien optimal pour améliorer considérablement l'expérience d'accès entre sites-.
- Prise en charge complète-série du routage dynamique avancé, y compris les fonctions BGP et OSPF, VPN IPsec et VPN SSL, avec un maximum de 1 000 tunnels IPsec de passerelle-à-passerelle et 500 canaux d'accès utilisateur VPN SSL. Il peut établir rapidement des tunnels sécurisés cryptés avec les centres de données du siège social et plusieurs succursales distantes pour réaliser une interconnexion sécurisée à haut débit-de ressources intranet inter-régionales.
- Fonctionnalité de gestion FortiSwitch intégrée-qui permet de contrôler de manière centralisée jusqu'à 24 commutateurs FortiSwitch ; capacité de contrôleur sans fil intégrée-qui peut gérer jusqu'à 40 points d'accès FortiAP (dont 24 prennent en charge le mode tunnel), réalisant un fonctionnement et une maintenance unifiés pour tous les appareils filaires et sans fil sur le réseau sans déployer un contrôleur AC indépendant.
- Compatible avec l'outil de migration de configuration FortiConverter, qui peut importer en un clic les configurations principales de pare-feu tiers existants-, raccourcissant ainsi considérablement le cycle de déploiement des nouveaux appareils. Associé au mécanisme de mise à jour du micrologiciel synchronisé à l'échelle mondiale de Fortinet, il garantit un fonctionnement stable à long terme de l'appareil.
- Entièrement intégré à l'architecture de sécurité unifiée Fortinet Security Fabric, se connectant de manière transparente aux plates-formes de gestion centralisée FortiManager et FortiAnalyzer pour réaliser une distribution unifiée des politiques, un stockage centralisé des journaux et une visualisation globale de la situation de sécurité pour les appareils multi-sites, prenant en charge l'orchestration et la réponse automatisées de la sécurité.
- Prend en charge le déploiement en veille actif-à haute disponibilité-, réalisant la synchronisation de l'état entre deux appareils via des lignes de pulsation. Il peut effectuer un basculement en quelques millisecondes lorsqu'un seul appareil tombe en panne, évitant ainsi les interruptions d'activité causées par des points de défaillance uniques et répondant aux exigences de fonctionnement de haute fiabilité-des sites principaux.
Fonctionnalités de sécurité de base
- Système de prévention des intrusions (IPS)-haute performance intégré, capable d'identifier et de bloquer plus de 5 000 attaques de vulnérabilité, vers, attaques DDoS et comportements d'intrusion réseau connus en temps réel, couvrant ainsi les menaces-dimensionnelles au niveau des couches réseau et applicatives, avec un débit IPS allant jusqu'à 6 Gbit/s.
- Intégré aux services mondiaux de renseignement sur les menaces basés sur l'IA de FortiGuard-, exploitant les moteurs d'apprentissage automatique pour synchroniser automatiquement-les bases de données virales mises à jour en temps réel et les bibliothèques de signatures de menaces, offrant ainsi une défense en temps réel-contre les ransomwares, les vulnérabilités Zero-day et les variantes de logiciels malveillants, avec un débit de protection contre les menaces allant jusqu'à 2,5 Gbit/s.
- Prend en charge l'inspection approfondie bidirectionnelle des paquets, en effectuant une analyse-dimensionnelle du contenu sur toutes les versions du trafic chiffré, y compris TLS 1.3, en identifiant et en bloquant les activités malveillantes cachées dans le trafic chiffré HTTPS, avec un débit d'inspection approfondie SSL allant jusqu'à 3 Gbit/s.
- Moteur antivirus-intégré à protocole-hautes performances-qui couvre le filtrage des virus pour les protocoles courants, notamment HTTP, FTP, SMTP, POP3, IMAP et SMB, empêchant efficacement les virus de se propager sur l'intranet via des chemins tels que les téléchargements Web, la transmission d'e-mails et le partage de fichiers internes.
- Intégré aux fonctions de filtrage Web, de contrôle des applications et de filtrage DNS, avec un débit de contrôle des applications allant jusqu'à 8 Gbit/s. Il peut contrôler avec précision les comportements d'accès au Web des employés et les autorisations d'utilisation pour plus de 10 000 applications, évitant ainsi les risques de sécurité liés aux sites Web de phishing et aux applications non-professionnelles à partir de la source.
- Prend en charge la fonctionnalité native Zero Trust Network Access (ZTNA), attribuant de manière dynamique des autorisations minimales en fonction de l'identité de l'utilisateur, de l'état de l'appareil et des scénarios d'accès, réalisant ainsi un accès sécurisé tenant compte de l'identité sans exposer les principales ressources intranet à l'Internet public.
- Prend en charge la division des domaines virtuels, avec un maximum de 25 domaines de sécurité virtuels indépendants, réalisant une isolation logique du réseau entre différents départements commerciaux et différents locataires, répondant aux exigences de sécurité différenciées de la protection des partitions multi-services et du fonctionnement multi-locataires.
- Livré avec un-assistant de sécurité génératif à IA intégré qui peut effectuer automatiquement l'analyse des journaux de sécurité, le jugement des événements de menace et la génération de politiques de réponse, réduisant ainsi considérablement le seuil d'opération de sécurité pour les sites-de taille moyenne et améliorant l'efficacité de la réponse aux menaces.
- Prend en charge l'authentification à deux facteurs FortiToken-, avec un maximum de 1 000 jetons liés, fournissant une vérification d'identité solide pour l'accès VPN, la connexion de l'administrateur et l'accès au système principal afin d'empêcher tout accès non autorisé causé par une fuite de compte.
- Fonctionnalité avancée-de détection des menaces sandbox intégrée, qui peut effectuer une analyse dynamique du comportement sur des fichiers suspects inconnus, identifier les programmes malveillants du jour zéro-qui ne peuvent pas être couverts par les bibliothèques de signatures traditionnelles et former un système de protection de sécurité en boucle fermée- de "réponse de détection de - de défense -".
étiquette à chaud: renforcer 80f de pare-feu de nouvelle-génération, renforcer 80f de fournisseurs de pare-feu de nouvelle-génération, pare-feu de sécurité avancé


